网关欺骗攻击是一种基于ARP(地址解析协议)的网络攻击手段,通过伪造IP地址与物理地址(MAC地址)的对应关系实施欺骗。ARP协议动态缓存机制因其缺乏身份验证成为攻击突破口,攻击者通过篡改或伪造地址映射阻断正常通信。攻击类型主要包括两类:一是持续发送错误MAC地址欺骗路由器ARP表,导致数据发送至错误设备;二是伪造网关诱导受害设备将数据传输至虚假网关,引发网络中断 。
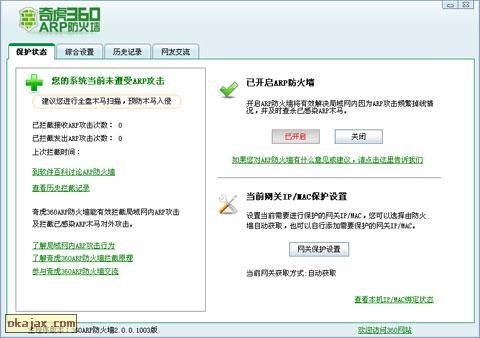
针对此类攻击的防护措施逐步发展,早期依赖于安装防火墙并启用ARP防御功能与IP冲突检测,可追踪攻击设备的名称、MAC及IP地址,拦截恶意IP修改行为。随着攻击手段升级,传统方法在应对隐蔽攻击源时存在局限,网络准入控制工具应运而生。此类工具可实现监控网段、隔离攻击源主机、IP批量绑定及日志记录,进一步强化防御体系 。
想要了解更多“网关欺骗攻击”的信息,请点击:网关欺骗攻击百科